

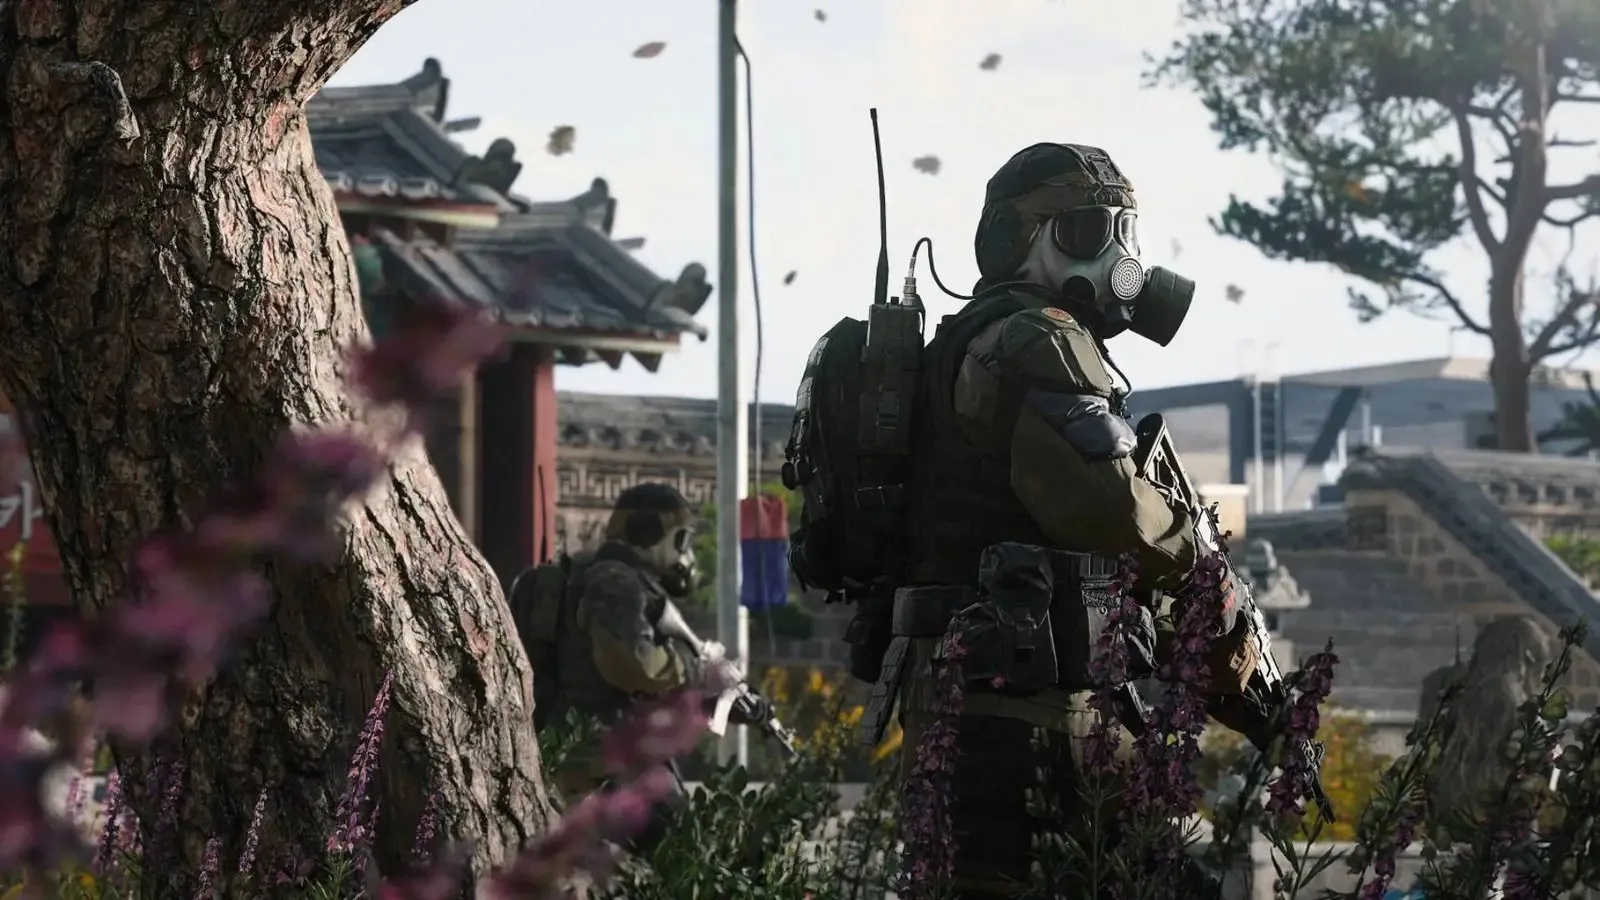
Amikor elkészültél a bemutatóval és az első rendelési lappal, megkérnek, hogy válassz a egyikéből. A játék jelezni fogja, hogy azokat, amelyeket nem választasz, később majd felhasználhatsz, tehát nem zárod ki magatokat teljesen, de ez azt jelenti, hogy a legjobb jutalmakat kínáló fejezetet kell előnyben részesítened.
Íme egy áttekintés a három fejezetről és arról, mit kínálnak neked, hogy tudod, melyik fejezetet válaszd meg először a DMZ-ben a -ben.
Melyik DMZ fejezetet válaszd?
Minden fejezetnek két oldala van, amelyhez rendelések kapcsolódnak, összesen hat küldetés, mindegyik bizonyos számú céllal. Íme a jutalmak, amelyeket minden fejezet kínál a teljes fejezet teljesítésekor:

-
- 40 000 készpénz
- 1 alapvető elsősegély-készlet
- 1 gránát recept
- 3 UAV tűztámogatás
- 1 műveleti mentőjeladó
- 1 fegyverbiztosítási szerződés
-
- 40 000 készpénz
- 1 felderítő drón recept
- 1 robbanószerekhez tartozó eszközkészlet
- 1 műveleti mentőjeladó
- 1 fegyverbiztosítási szerződés
-
- 40 000 készpénz
- DDoS támadás: hogyan működik, miért veszélyes és hogyan védhetjük meg oldalunkat
A DDoS (Distributed Denial of Service, azaz elosztott szolgáltatás-elutasítás) támadás a világ egyik leggyakoribb és legnehezebben megvédhető támadási formája. Ez az írás átfogó képet ad a DDoS támadásokról: hogyan működnek, milyen típusaik vannak, miért veszélyesek, és hogyan védhetjük meg weboldalainkat és szervereinket.
Mi az a DDoS támadás?
A DDoS támadás lényege, hogy a támadó több gépet (gyakran vírustól fertőzött, úgynevezett botnetet alkotó eszközöket) használva egyszerre indít rengeteg kérést egy célzott szerver, hálózat vagy weboldalcél felé. A cél az, hogy a túlterhelt erőforrások már ne tudják kiszolgálni a jogos felhasználókat, így a szolgáltatás elérhetetlenné vagy jelentősen lelassulttá válik.
A DDoS a DoS (Denial of Service, szolgáltatás-elutasítás) támadás egy speciális, elosztott változata. A DoS támadásnál egyetlen forrásból érkezik a támadás, míg a DDoS-nál több ezer, akár millió eszköz egyidejűleg támad, ami megnehezíti a védelmet, hiszen nem egy egyszerű címről származik a támadás.
Hogyan működik egy DDoS támadás?
A DDoS támadás általában több lépcsőből áll:
Botnet létrehozása: A támadó vírustól fertőzött eszközöket szerez meg, amelyeket aztán irányíthat. Ez lehet számítógép, okostelefon, IoT eszköz vagy akár más szerver.
A cél kiválasztása: A támadó meghatározza, melyik szerver, weboldal vagy hálózat ellen akar támadni.
A támadás indítása: Az eszközök egyidejűleg indítják a kéréseket a cél felé.
A túlterhelés: A szerver már nem képes kezelni a rengeteg kérést, így a jogos felhasználók nem tudnak hozzáférni a szolgáltatáshoz.
A DDoS támadások gyakran több támadási pontot is használnak, ami megnehezíti a védelmet.
A DDoS támadások típusai
A DDoS támadásokat három fő kategóriába sorolhatjuk:
1. Alapszintű (Application Layer) támadások
Ezek a 7. rétegben (alkalmazási réteg) működnek, és a webalkalmazások erőforrásait célozzák meg. Például egy weboldalon sokszorosan indított, összetett kérésekkel terhelik a szervert.
Példák:
– HTTP flood: rengeteg HTTP kérés küldése
– Slowloris: lassú, folyamatos kérésekkel tartja fogva a kapcsolatot2. Protokoll réteg (Protocol Layer) támadások
Ezek a 4. rétegben (szállítási réteg) működnek, és a hálózati erőforrásokat célozzák meg.
Példák:
– SYN flood: SYN csomagokkal terhelik a szerver TCP kapcsolatait
– Ping of Death: túlméretezett ICMP csomagokkal támadnak
– NTP amplification: NTP szervereket használva nagy mennyiségű adatot küldenek a cél felé3. Réteg (Layer) támadások
Ezek a 3. rétegben (hálózati réteg) működnek, és a hálózati sávszélességet célozzák meg.
Példák:
– UDP flood: rengeteg UDP csomag küldése
– ICMP flood: túlméretezett ICMP csomagokkal támadnakMiért veszélyesek a DDoS támadások?
A DDoS támadások több súlyos következménnyel járhatnak:
Szolgáltatás-elérhetetlenség: A legnyilvánvalóbb következmény, hogy a weboldal vagy szerver elérhetetlenné válik.
Pénzügyi veszteség: A szolgáltatás-elérhetetlenség közvetlenül pénzügyi veszteséget okozhat, különösen e-commerce oldalaknál.
Márkaképviselet: A gyakori leállások károsíthatják a vállalat hírnevét.
Adatvesztés: Egyes esetekben a DDoS támadások adatvesztéssel is járhatnak.
Biztonsági rések kihasználása: A DDoS támadások gyakran elterelik a figyelmet, miközben a támadó más biztonsági réseket próbál kihasználni.
Hogyan védhetjük meg weboldalainkat DDoS támadások ellen?
A DDoS elleni védelem több rétegű megközelítést igényel:
1. Szolgáltatás-elérhetetlenség megelőzése
– Elegendő erőforrás biztosítása
– Skálázható infrastruktúra használata
– Terheléselosztás (load balancing)2. Hálózati védelem
– Firewall beállítások optimalizálása
– Intrusion Detection/Prevention System (IDS/IPS) használata
– Rate limiting (kérésenkénti korlátozás)3. Tartalomhálózati szolgáltatások (CDN)
– CDN (Content Delivery Network) használata a terhelés elosztására
– Geografikusan elosztott szerverek4. Specifikus védelmi eszközök
– Anti-DDoS szolgáltatások
– Web Application Firewall (WAF)
– Bot management rendszerek5. Monitorozás és reagálás
– Valós idejű hálózati monitorozás
– Rendszeres biztonsági auditok
– Választási terv készítése támadás eseténA DDoS támadások elleni védelem egy folyamatos folyamat, amelynek része a megelőzés, a detektálás és a reagálás.
A jövő kilátásai
A DDoS támadások egyre összetettebbé válnak, különösen az IoT eszközök elterjedésével. A jövőben várhatóan:
– Több IoT eszközön alapuló támadások
- 1 csalétta-gránát recept
- Éjszakai látás optikai szemüveg receptje
- 1 alapvető utántöltő készlet
- 1 műveleti mentőjeladó
- 1 fegyverbiztosítási szerződés
Elvileg azt a fejezetet kell kiválasztanod, amelynek a jutalmai a leginkább kellenek neked. Ha a lehető legtöbb dolgot szeretnéd gyorsabban megalkotni a 3D nyomtatódon, akkor az , de ha sok harccal számolsz, akkor .
A nehézséget tekintve, mivel mindhárom fejezetet kezdők fejezetének tekintik, egyikük sem különösen nehéz. Az “Human Intel” (Emberi hírszerzés) azt kéri tőled, hogy találj meg tisztatornyokat, támaszpontokat és dinamikus műveleti telefonokat; a “Counterfeit” (Hamisítás) egy rendőrség megtalálásáról, egy UAV-torony használatáról és egy felderítő drón használatáról szól; az “Underground” (Föld alatti) pedig azt igényli, hogy helyezzel el egy adóeszközt két rádiotoronyon, foglald le egy SAM-tűzrendszert, és használj egy DDOS mezőfrissítést. Mindegyikük egyben a három eredeti történeti művelet egyikében csúcsosodik ki: a “Critical Extraction” (Kritikus evakuálás), a “Silent Ledger” (Csendes könyvvezetés) és a “Shopping Hacks” (Vásárlási trükkök). Ha bármelyik ezek közül vonzóbbnak tűnik neked, mint a többi, akkor tudod, melyikhez kell fordulnod.
Have thoughts, questions, or benchmarks on this topic? Join the discussion on our forums.
Join Discussion ➔



Csatlakozz a beszélgetéshez